PHP2Shell zeigt, wie viel Verantwortung hinter unserer digitalen Infrastruktur steckt – und warum Entwickler*innen, Unternehmen und private wie öffentliche Förderer gemeinsam ihre Sicherheit und Zukunft gestalten.
Am 21. Oktober 2026 veröffentlichte das PHP-Projekt die Sicherheitsupdates PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Diese Security-Patches beheben zwei kritische Sicherheitslücken, die unter dem Namen PHP2Shell bekannt wurden.
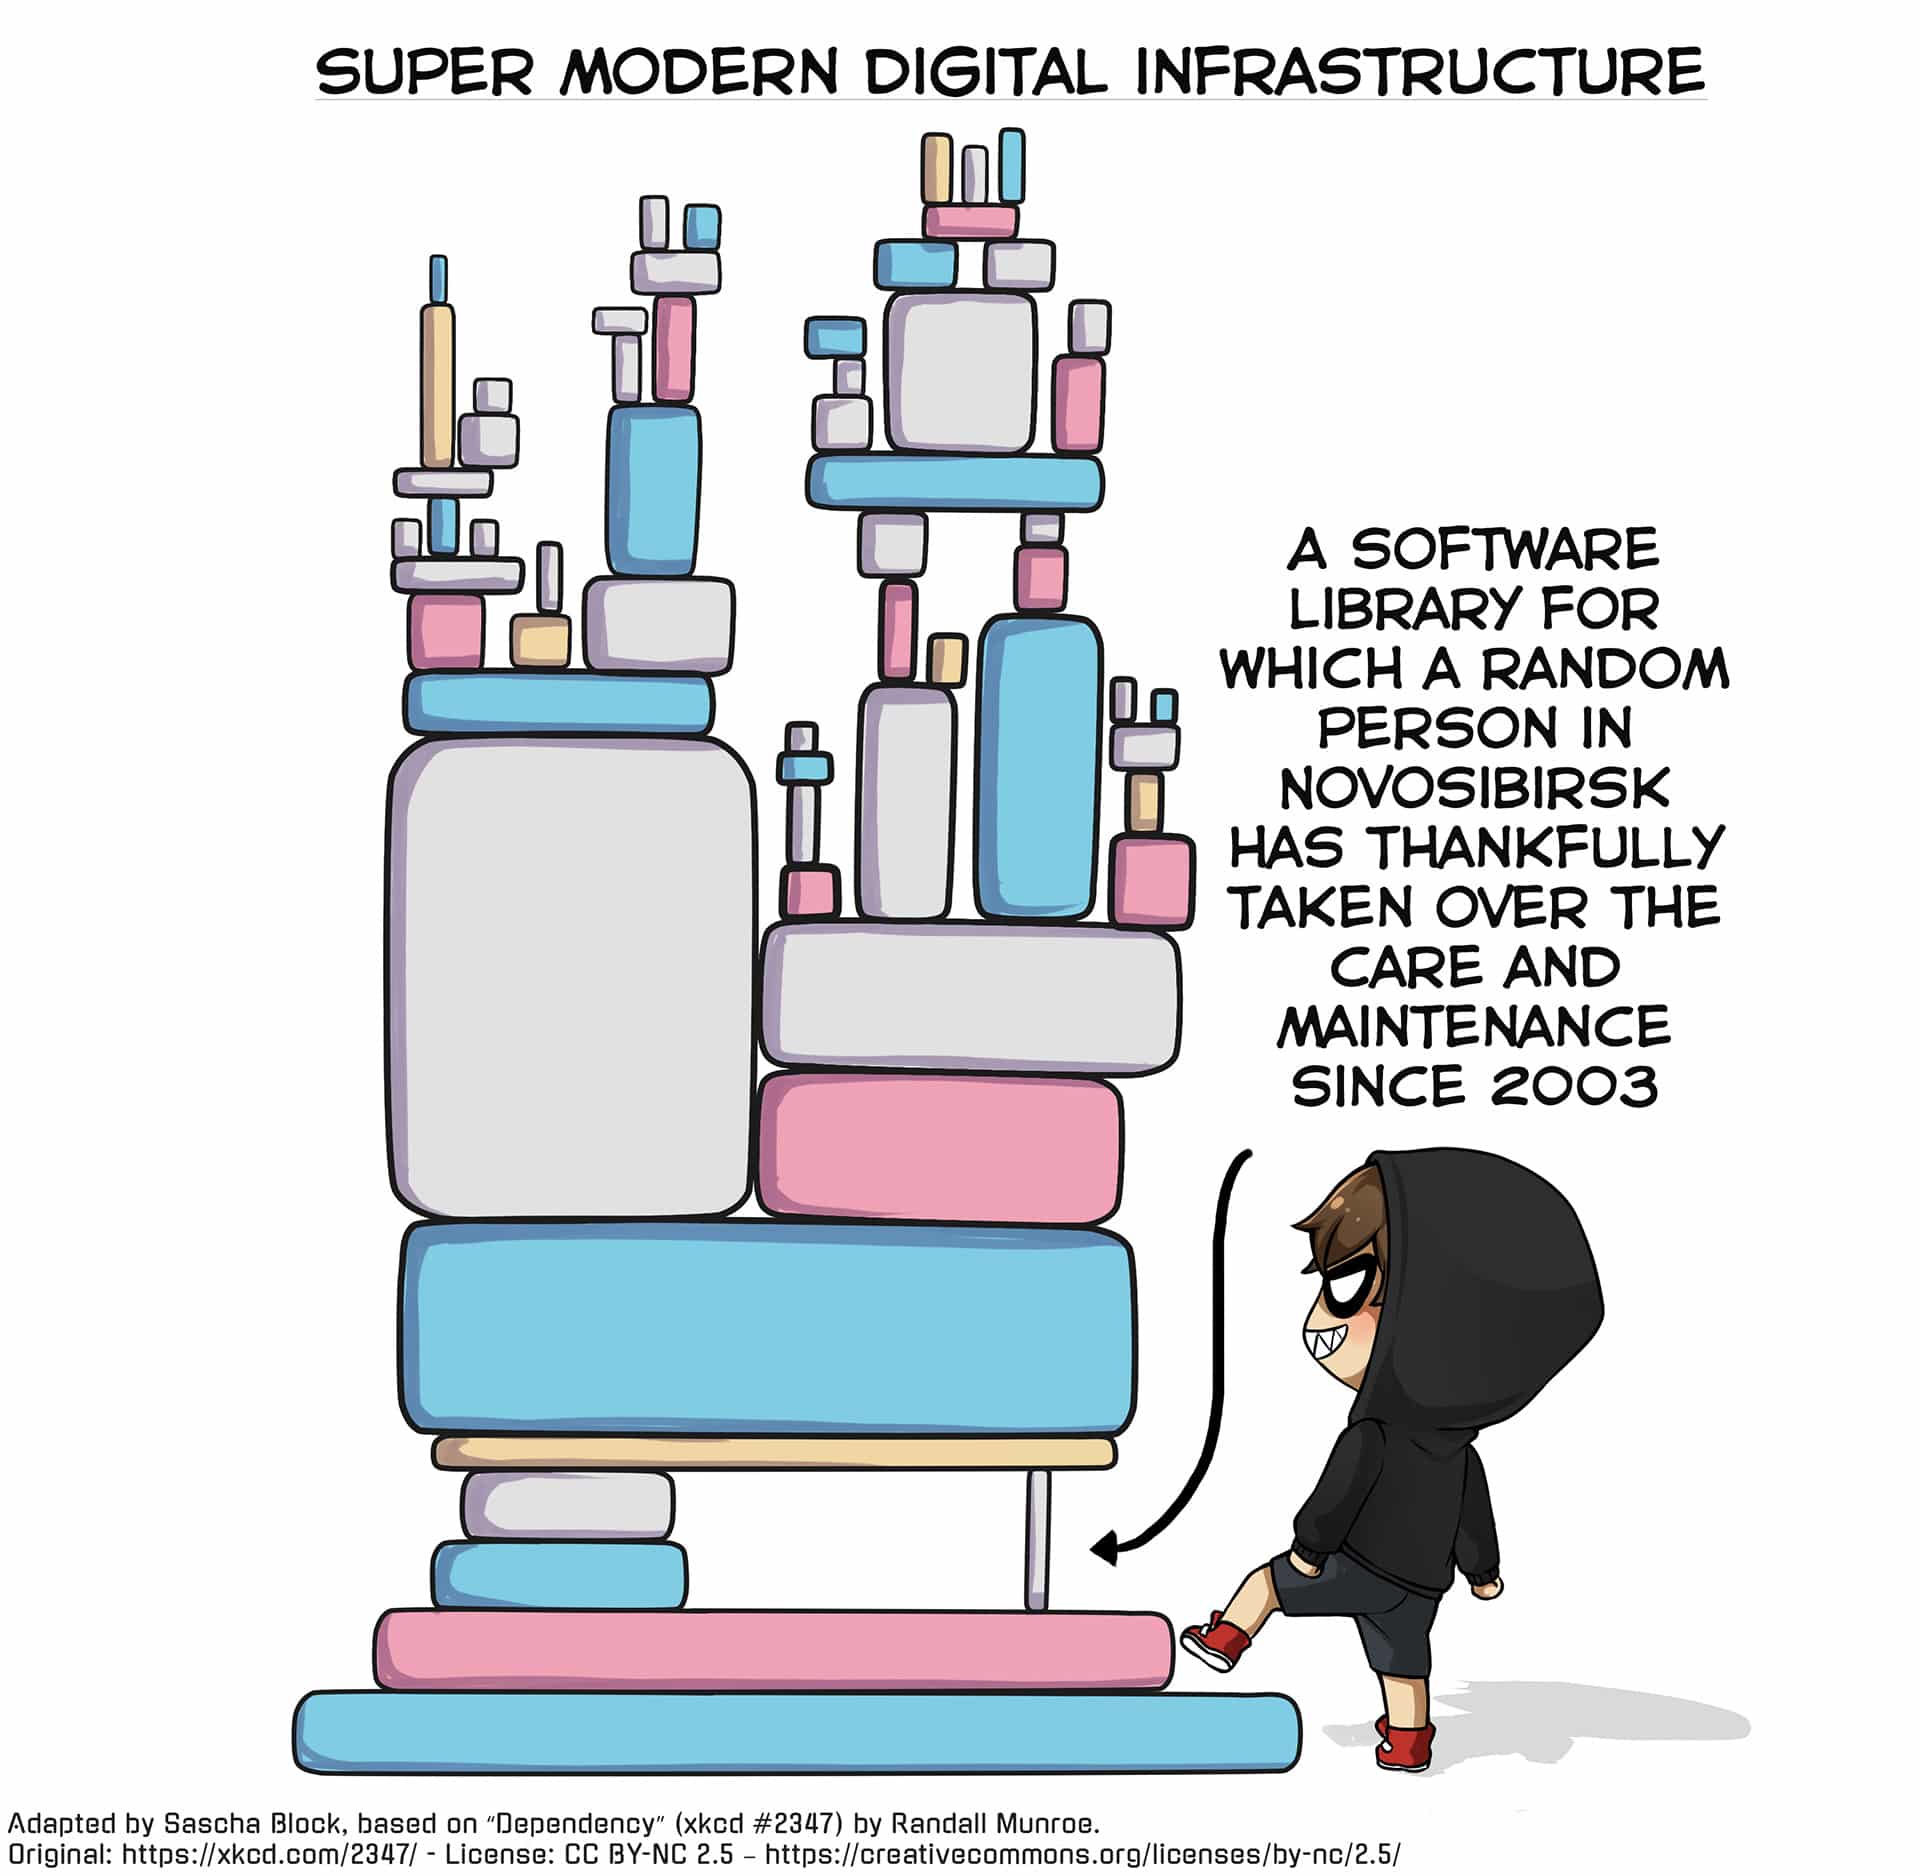
Software als Achillesferse einer digitalen Infrastruktur – Adapted by Sascha Block, based on “Dependency” (xkcd #2347) by Randall Munroe. Original: https://xkcd.com/2347/ – License: CC BY-NC 2.5 – https://creativecommons.org/licenses/by-nc/2.5/
Die Schwachstellen ermöglichen es Angreifern unter bestimmten Bedingungen, ohne vorherige Anmeldung Schadcode auf Servern auszuführen. Neben der Manipulation von Websites und digitalen Diensten besteht damit auch das Risiko, dass sensible Daten in falsche Hände gelangen. Betreiber potenziell betroffener Websites nahmen ihre Angebote deshalb teilweise vorsorglich vom Netz.
Warum betrifft uns das alle?
PHP ist eine universell einsetzbare Skriptsprache, die speziell für die Webentwicklung konzipiert ist. Die Ursprünge reichen ins Jahr 1994 zurück, als der dänisch-kanadische Programmierer Rasmus Lerdorf die ersten PHP-Tools entwickelte. Im Juni 1995 veröffentlichte er deren Quellcode.
Heute zählt PHP zu den grundlegenden Technologien des Internets. Zahlreiche Websites, Onlineshops und digitale Dienste nutzen PHP als zentrale Softwarekomponente. Die Weiterentwicklung der Sprache und ihrer Referenzimplementierung erfolgt im gemeinschaftlich organisierten PHP-Projekt.
Diese Versionen beheben zwei kritische Sicherheitslücken, die es einem nicht authentifizierten Angreifer unter bestimmten Umständen ermöglichen, Code auf Servern auszuführen, auf denen PHP läuft.
Neben Schadcode der zu Fehlfunktionen in kritischen Funktionen auf Webseiten führen kann bestand auch das Risiko eines Abflusses sensibler Daten durch Cyberkriminelle. Vorsorglich wurden daher von der Schwachstelle potentiell betroffene Webseiten von den Betreibern vom Netz genommen.
Wer ist von der PHP Sicherheitslücke betroffen?
PHP2Shell betrifft grundsätzlich alle PHP-Installationen, die Webanfragen verarbeiten und noch keine der jüngst veröffentlichten Sicherheitskorrekturen erhalten haben. Das ist unabhängig davon, ob sie das am weitesten verbreitete Web-Content-Management System WordPress, einen Onlineshop der PHP nutzt, andere Webanwendungen oder eigene Dienste betreiben. Bei real nutzbaren Angriffsvektoren, also der Ausnutzbarkeit von Schwachstellen gibt es jedoch Unterschiede.
Wer nicht sicher ist, ob und wo PHP eingesetzt wird, sollte dies zeitnah prüfen und auf aktuelle Sicherheitsupdates und Patches achten. Ebenso wichtig ist es, ungewöhnliche Serveraktivitäten frühzeitig zu erkennen und möglichen Sicherheitsvorfällen nachzugehen.
Es gilt Versions- und Patchstand regelmäßig zu prüfen und verfügbare Sicherheitsupdates einspielen beziehungsweise beim Hostinganbieter bestätigen lassen sobald diese verfügbar und bewertet sind. Die gute Nachricht: Korrekturen für alle unterstützten PHP-Versionen sind verfügbar – konsequentes Patchmanagement schützt nicht nur die eigenen Systeme, sondern stärkt auch die Sicherheit unserer gemeinsamen digitalen Infrastruktur.
PHP2Shell unterstreicht aktuelle Herausforderungen der Open-Source-Entwicklung
Der Vorfall macht deutlich, wie entscheidend verbindliche Verantwortlichkeiten, wirksame Sicherheitsprozesse und eine nachhaltige Finanzierung kritischer Softwarekomponenten für unsere digitale Infrastruktur sind.
Daher empfehle ich:
- 1
Klares Ownership und Governance:
Sobald produktübergreifende Komponenten entstehen, braucht es eine eindeutig verantwortliche Instanz für Priorisierung, IT-Architektur, IT-Security, Weiterentwicklung und Lebenszyklus. Sonst entstehen genau dort gravierende Probleme in der Abstimmung der Qualitätsmerkmale und Verantwortungsdiffusion.
- 2
Explizite Schnittstellen und Kompatibilität:
Wenn Logging, Monitoring, Rollen und Berechtigungen oder Frontend-Komponenten organisiert werden, müssen Crossfunktionale Schnittstellen, Versionierung und Abwärtskompatibilität klar und teamübergreifend koordiniert sein. Sonst verlagert sich Komplexität nur von einem Team zum anderen ohne die Qualität im Output wirksam zu verbessern.
- 3
Qualitäts- und Sicherheitsanforderungen:
Gerade solche querschnittlichen Komponenten sind regelmäßig sicherheits- und betriebsrelevant. Deshalb müssen nicht-funktionale Anforderungen wie Verfügbarkeit, Sicherheit, Performance, Testbarkeit und Wartbarkeit früh verbindlich definiert werden und sind direkt mit den Anforderungen an entsprechende Qualitätsmerkmale in Form von Akzeptanzkriterien zu koppeln.
- 4
Gefahr von Ressourcen-Engpässen:
Hidden Technology erzeugt Synergien, kann aber auch zum Bottleneck werden. Hier ist frühzeitig dafür Sorge zu tragen, dass entsprechende Ressourcen verfügbar sind.
- 5
Nachvollziehbare und solide Dokumentation der IT-Architektur:
Architekturentscheidungen, Verantwortlichkeiten und Schnittstellen sollten als ADRs in einer Single Source of Truth, idealerweise Git-basiert, dokumentiert und versioniert werden.
- 6
Kosten- und Nutzenzurechnung:
Wenn mehrere Produkte oder Services dieselbe Komponente nutzen, sollten Finanzierung, Pflege und Priorisierung über ein transparentes service-/produktübergreifendes Verrechnungsmodell mit klar geregelten Verantwortlichkeiten erfolgen. Gerade im Large-Scale-Kontext ist dies wesentlich, um Zielkonflikte bei Budgetierung, Weiterentwicklung und Nutzenzurechnung strukturiert aufzulösen.
Digitale Transformation & Agile Priorisierung: Kapitel 2.3.5 „Produkt-Lebenszyklus von Software“, S. 40–42, insbesondere Abb. 2.5 „Entwicklung von Absatz, Rentabilität und Liquidität über den Produkt-Lebenszyklus“ – Large-Scale Agile Frameworks – Agile Frameworks, agile Infrastruktur und pragmatische Lösungen zur digitalen Transformation – Sascha Block – Verlag Springer Vieweg.
Large-Scale Agile Frameworks – Sascha Block – 2.Auflage Verlag Springer Vieweg
Produktlebenszyklus von Software
Softwareprodukte durchlaufen wie andere Produkte auch typischerweise verschiedene Lebenszyklusphasen: Einführung, Wachstum, Reife und Sättigung.
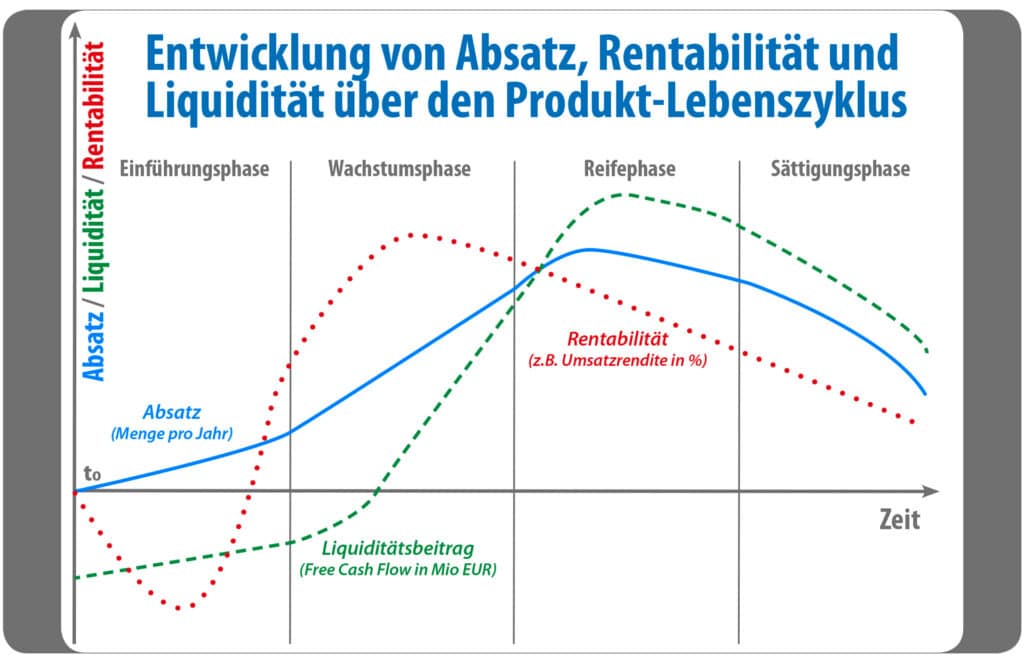
Kapitel 2 – Digitale Transformation und Priorisierung – Large-Scale Agile Frameworks – Agile Frameworks, agile Infrastruktur und pragmatische Lösungen zur digitalen Transformation – Sascha Block – Verlag Springer Vieweg.
Während in frühen Phasen Innovation und Markterschließung hohe Investitionen erfordern, verschiebt sich der Schwerpunkt bei ausgereifter Software zunehmend auf Wartung, Sicherheit, Kompatibilität und kontinuierliche Weiterentwicklung.
Gerade bei weitverbreiteten Open-Source-Basistechnologien wie PHP entsteht dabei ein wirtschaftliches Spannungsfeld: Millionen von Anwendungen und zahlreiche kommerzielle Geschäftsmodelle profitieren dauerhaft von einer gemeinsam genutzten technologischen Grundlage.
Der Produktlebenszyklus verdeutlicht, wie sich Absatz, Rentabilität und Liquidität kommerzieller Softwareprodukte über die Zeit verändern. Bei gemeinsam genutzten Open-Source-Basistechnologien entsteht jedoch ein besonderes Spannungsfeld: Während zahlreiche Unternehmen über lange Zeiträume wirtschaftlich von diesen Technologien profitieren, führt deren Nutzung nicht automatisch zu einer angemessenen Finanzierung von Wartung, Sicherheit und Weiterentwicklung.
Paradox: Selbst bei maximaler Etablierung mit nachweisbar breiter wirtschaftlicher Nutzung ist es nicht selten, dass keine ausreichende Finanzierung gesichert ist
Insbesondere in der Reife- und Sättigungsphase kann die wirtschaftliche Bedeutung einer Technologie hoch bleiben, wie dies regelmäßig bei OpenSource Software der Fall ist, obwohl ihre Maintainer weit weniger öffentliche Aufmerksamkeit erhalten.
Eine breit etablierte wirtschaftliche Nutzung führt nicht automatisch zu einer angemessenen Finanzierung der kostenintensiven Weiterentwicklung und Wartung. Zahlreiche Unternehmen, darunter Konzerne mit Milliardenumsätzen, entwickeln und betreiben ihre Produkte und Dienstleistungen auf Grundlage solcher oft unsichtbaren Basistechnologien („Hidden Technology“). Umso wichtiger ist es, dass auch die Open-Source-Projekte und Menschen, die diese technologischen Grundlagen langfristig sichern, von dieser wirtschaftlichen Wertschöpfung profitieren.
Sicherheitskorrekturen, Qualitätssicherung und langfristige Wartung sind nicht selten auf vergleichsweise wenige Maintainer und Förderer konzentriert.
Je größer die Abhängigkeit von einer Basistechnologie, desto bedeutsamer ist eine nachhaltige Finanzierung über den gesamten Softwarelebenszyklus.
Die drei größten Geldgeber in der von der PHP Foundation abgebildeten Rangliste
in US Dollar verdeutlichen, wie unterschiedlich wirtschaftliche und gesellschaftliche Interessen an einer sicheren digitalen Infrastruktur sind:
- Auf Platz 1 steht Automattic (762.500 USD), das Unternehmen hinter WordPress, WooCommerce und weiteren Webplattformen, dessen Geschäftsmodell unmittelbar von einer zuverlässigen PHP-Technologie profitiert.
- Platz 2 belegt JetBrains (476.670 USD), der Softwarehersteller zahlreicher integrierter Entwicklungsumgebung für Software wie PhpStorm, IntelliJ IDEA und PyCharm der 2021 die Gründung der PHP Foundation maßgeblich mitinitiierte, um die langfristige Weiterentwicklung der Sprache abzusichern.
- Auf Platz 3 folgt die deutsche Sovereign Tech Agency (214.115 USD), die als öffentlich finanzierte Organisation in die Sicherheit, Wartbarkeit und Zukunftsfähigkeit kritischer Open-Source-Infrastrukturen investiert – und damit realen Nutzwert fördert von dem sowohl Unternehmen der Privatwirtschaft, Vereine, öffentliche rechtliche Organisationen profitieren und der sich nicht auf nationale Grenzen beschränkt, sondern international einen Wertbeitrag leistet.
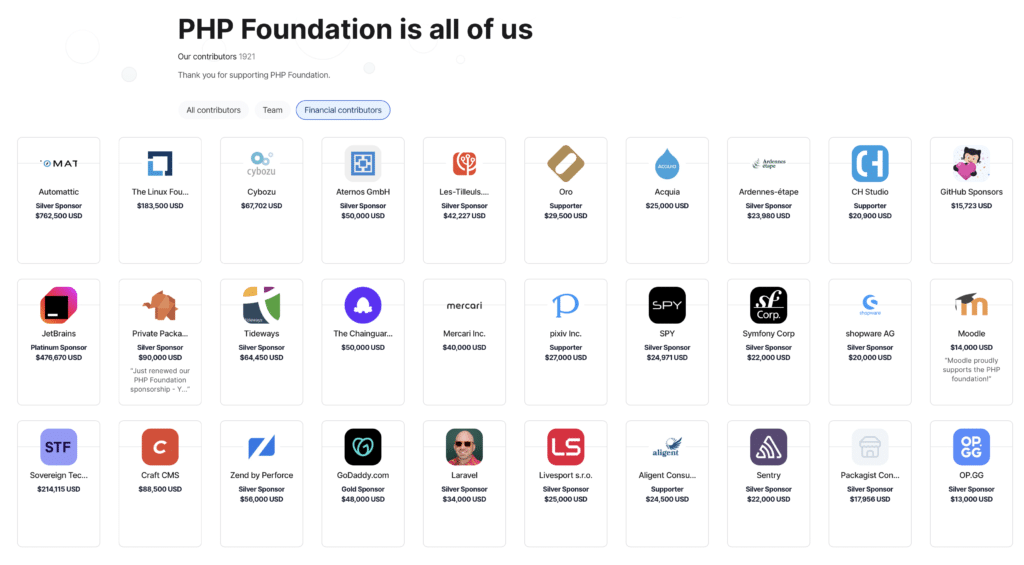
PHP Foundation is all of us – Sponsors of PHP
Im Jahr 2024 finanzierte die Sovereign Tech Agency das erste externe Sicherheitsaudit des PHP-Kerns seit über einem Jahrzehnt, das von Open Source Technology Improvement Fund koordiniert und von Quarkslab durchgeführt wurde.
Quarkslab gehört seit Oktober 2026 zu Airbus Defence and Space Cyber . Mit seiner Cybersicherheitsexpertise stärkt das französische Unternehmen nach Angaben von Airbus die europäischen Fähigkeiten zum Schutz kritischer digitaler Infrastrukturen.
Das von Quarkslab durchgeführte Sicherheitsaudit des PHP-Kerns ergab 17 sicherheitsrelevante Befunde, die das PHP-Team anschließend behob. Bei diesen Arbeiten entdeckte ein Entwickler 2024 erste Hinweise auf ein tiefer liegendes Problem der Speicherverwaltung, das später als Ursache einer der beiden kritischen PHP2Shell-Schwachstellen identifiziert wurde.
Bereits 2024 wurde bei der Nachbearbeitung des Sicherheitsaudits das zugrunde liegende Problem einer der späteren PHP2Shell-Schwachstellen erkannt. Unterschiedliche Lösungsansätze, erhebliche Auswirkungen auf die Kompatibilität und begrenzte Entwicklungskapazitäten verzögerten die Behebung. Die PHP Foundation hat diese organisatorischen Herausforderungen inzwischen selbst transparent aufgearbeitet und ihre Entscheidungsverfahren weiterentwickelt.
Das zeigt, welchen nachhaltigen Beitrag unabhängige Sicherheitsaudits in Kombination mit darauf ausgerichteter Entwicklungsarbeit leisten können.
Sicherheit braucht Menschen, Expertise und verdient angemessene Ressourcen
Vier Entwickler der PHP Foundation arbeiteten etwa zwei Monate an der Behebung der Schwachstelle. Volker Dusch berichtet von 70 bis 80 Arbeitsstunden pro Woche in der kritischen Phase der akuten Fehlerbehebung. Hier findet ihr das sehr aufschlussreiche Interview das Fritz Sprengart für den WDR mit dem Maintainer der PHP Group geführt hat.
Dusch erklärt, dass ihn – wie auch kaum andere Entwickler*innen – das Beheben spektakulärer Sicherheitslücken zum Beruf motiviert hat. Vielmehr wünscht sich jede(r) Software zu entwickeln die Menschen gerne benutzen. Zugleich empfindet er Verantwortung für die Sicherheit der Menschen, die diese Software verwenden.
Auch im Zeitalter künstlicher Intelligenz bleiben Menschen unverzichtbar, die komplexe technische Zusammenhänge verstehen, Risiken abwägen und verantwortungsvolle validierte Entscheidungen treffen.
Der Erfolg des PHP-Teams verdient unsere Anerkennung. Fehler in Softwareentwicklung sind schwer vermeidbar. Softwareentwickler*inne und IT-Experten leisten tagtäglich enorme Anstrengungen für die Sicherheit der digitalen Dienste die wir Tag für Tag nutzen. Die Belastung einzelner Teams zeigt gleichzeitig, dass eine solche Belastung kein nachhaltiges Betriebsmodell für kritische Softwareinfrastruktur sein kann.
Identity Access Management mit OpenSource
PHP ist kein Einzelfall: Vergleichbare Abhängigkeiten entstehen überall dort, wo kommerzielle Softwareprodukte auf gemeinsam genutzten Open-Source-Basistechnologien aufbauen.
Keycloak zeigt exemplarisch, wie Open-Source-Technologien die Grundlage kommerziell unterstützter IAM-Lösungen bilden – etwa beim Red Hat build of Keycloak. Auch in der Telematikinfrastruktur erbringen spezialisierte Softwarehersteller Identity-Provider-Dienste für Krankenversicherungen und erwirtschaften beträchtliche Umsätze und Gewinne auf der Grundlage von OpenSource.
Hier bietet sich die Chance, kommerzielle Wertschöpfung noch stärker mit der nachhaltigen Pflege gemeinsamer Basistechnologien, überprüfbarer Sicherheit und wirksamer Interoperabilität zu verbinden.
Gerade darin das IT Sicherheit und Interoperabilität höchste Anforderungen stellen liegt eine extrem wertvolle gemeinsame Chance: Softwarehersteller, Auftraggeber und Open-Source-Community können die nachhaltige Pflege kritischer Basistechnologien, überprüfbare Sicherheit und wirksame Zusammenarbeit gemeinsam stärken.
Das setzt Verantwortung und ein gegenseitiges Engagement, auch finanzieller Art voraus.
Open Source ermöglicht Innovationen. Gemeinsam müssen wir darauf positiv einwirken nachhaltige Investitionen, klare Verantwortung und wirksame Zusammenarbeit zu sichern. Das ist relevant für die Innovationsfähigkeit und unsere gemeinsame Zukunft.
Jede Organisation kann dazu aktiv beitragen und damit zugleich ihre digitale Souveränität stärken: indem sie ihre kritischen Softwareabhängigkeiten kennt, ihre IT Sicherheit kontinuierlich überprüft und proaktiv Verantwortung für deren langfristige Pflege übernimmt. Das schliesst ausdrücklich das Engagemt in OpenSource ein.
Wie lassen sich komplexe Softwareabhängigkeiten, klare Verantwortlichkeiten und überprüfbare Sicherheit miteinander verbinden?
Genau darum geht es in meiner Rock-the-Prototype-Podcast-Folge „Trust Union – Warum Standards und Vertrauen Europas wahre Stärke sind“.
Jetzt anhören:
🍎 Enjoy on Apple Podcasts: 👉 qrco.de/bgYEjv
🎧 Listen on Spotify: 👉 qrco.de/bgYEjZ
Danke, dass Du Dir die Zeit genommen hast.
Für diese Perspektive.
Für diesen Weg in Richtung digitaler Souveränität, die uns trägt.
Euer Sascha Block